Política de Privacidade e Proteção de Dados Pessoais
I. Objetivo
Esta Política de Privacidade e Proteção de Dados Pessoais estabelece as diretrizes, principais regras e responsabilidades para a operação e o tratamento dos dados pessoais dos públicos abrangidos por este normativo.
O tratamento deve estar em conformidade com a legislação vigente e, especialmente, com a Lei nº 13.709, de 14 de agosto de 2018, Lei Geral de Proteção de Dados Pessoais (LGPD), e com as resoluções da Agência Nacional de Proteção de Dados (ANPD), incluindo normas complementares, orientações técnicas e requisitos mínimos de governança.
II. Aplicação
Esta Política aplica-se a todos os titulares de dados com quem a Fundação REFER mantém vínculo, compreendendo seu público interno e externo.
III. Principais documentos de referência
- Estatuto Social;
- Código de Ética e Conduta;
- Política da Tecnologia da Informação;
- Lei nº 13.709/2018, Lei Geral de Proteção de Dados Pessoais (LGPD);
- Resolução CD/ANPD nº 15/2024, Comunicação de Incidentes de Segurança;
- Resolução CD/ANPD nº 19/2024, Transferência Internacional de Dados;
- Guia Orientativo da ANPD sobre Agentes de Tratamento e Encarregado, versões atualizadas 2021–2024;
- Guia Orientativo de Cookies e Proteção de Dados Pessoais, ANPD, 2022; e
- Regulamentos e normativos da PREVIC aplicáveis à governança, controles internos e segurança da informação das EFPCs.
IV. Termos e definições
- Agentes de tratamento
- O controlador e o operador, incluindo também o suboperador e o controlador independente, quando aplicável.
- Agência Nacional de Proteção de Dados (ANPD)
- Órgão da administração pública responsável por zelar, implementar e fiscalizar o cumprimento da LGPD em todo o território nacional.
- Consentimento
- Manifestação livre, informada e inequívoca pela qual o titular concorda com o tratamento para finalidade determinada, de forma destacada, específica e facilmente revogável.
- Controlador
- Pessoa natural ou jurídica, de direito público ou privado, a quem competem as decisões referentes ao tratamento de dados pessoais.
- Controlador independente
- Agente que detém autonomia decisória real sobre o tratamento e define suas finalidades, meios e parâmetros essenciais.
- Dado anonimizado
- Dado relativo ao titular que não possa ser identificado, considerados os meios técnicos razoáveis e disponíveis, com anonimização irreversível para fins da LGPD.
- Dado pessoal
- Informação que, isolada ou associada a outras, identifique ou possa identificar uma pessoa natural.
- Dado pessoal sensível
- Informação sobre origem racial ou étnica, convicção religiosa, opinião política, filiação sindical ou religiosa, filosófica ou política, saúde, vida sexual, dado genético ou biométrico vinculado a pessoa natural.
- Encarregado (DPO)
- Pessoa indicada pelos agentes de tratamento como canal entre o controlador, os titulares e a ANPD.
- Eliminação
- Exclusão de dado ou conjunto de dados armazenados em banco de dados.
- Espaço do Participante
- Área de acesso restrito dos participantes dos planos de benefícios administrados pela Fundação REFER, disponível no portal.
- Incidente de Segurança com Dados Pessoais
- Evento adverso, confirmado ou sob suspeita, capaz de comprometer confidencialidade, integridade ou disponibilidade de dados pessoais.
- Operador
- Pessoa natural ou jurídica que realiza o tratamento em nome do controlador.
- Registro das Operações de Tratamento (ROPA)
- Documento ou base de dados com a relação das operações de tratamento, conforme o artigo 37 da LGPD.
- Relatório de Impacto à Proteção de Dados (RIPD ou AIPD)
- Documento que descreve tratamentos capazes de gerar riscos, incluindo medidas de segurança, mitigação e controle.
- Suboperador
- Terceiro contratado pelo operador para auxiliar no tratamento, sujeito às instruções e obrigações do controlador.
- Titular dos dados
- Pessoa natural a quem se referem os dados pessoais tratados.
- Tratamento de dados
- Toda operação com dados pessoais, incluindo coleta, produção, recepção, classificação, uso, acesso, reprodução, transmissão, distribuição, processamento, arquivamento, armazenamento, eliminação, avaliação, modificação, comunicação, transferência, difusão ou extração.
- Transferência internacional de dados
- Transferência de dados pessoais para país estrangeiro ou organismo internacional, observadas as salvaguardas da Resolução CD/ANPD nº 19/2024.
- Uso compartilhado de dados
- Comunicação, difusão, transferência internacional, interconexão ou tratamento compartilhado de bancos de dados entre entes públicos ou privados, nas modalidades permitidas.
- Canal do Titular
- Canal da Fundação REFER para encaminhamento de requisições de direitos previstos nos artigos 18 e 20 da LGPD.
V. Diretrizes
Fundamentação: Lei nº 13.709/2018, artigo 6º.
Além do Código de Ética e Conduta e dos demais normativos da Fundação REFER, o tratamento observa os princípios da LGPD e as boas práticas de governança recomendadas pela ANPD.
Tratamento legítimo, específico, explícito e informado, sem uso posterior incompatível.
Compatibilidade com as finalidades informadas e a expectativa legítima do titular.
Limitação ao mínimo de dados pertinentes, proporcionais e não excessivos.
Consulta facilitada e gratuita sobre forma, duração e integralidade do tratamento.
Exatidão, clareza, relevância e atualização contínua.
Informações claras, precisas e acessíveis sobre o tratamento e seus agentes.
Medidas técnicas e administrativas contra acessos não autorizados e eventos acidentais ou ilícitos.
Avaliações de risco, revisão de controles e RIPD/AIPD quando aplicável.
Vedação ao tratamento para fins discriminatórios ilícitos ou abusivos.
Demonstração da adoção e eficácia das medidas de conformidade.
VI. Detalhamento
1. Coleta e uso de dados pessoais
A Fundação REFER coleta dados necessários à administração dos planos de benefícios, ao cumprimento de obrigações legais, como PREVIC, RFB e eSocial, ao recrutamento e seleção e à execução de contratos. Os dados podem ser obtidos do titular, das patrocinadoras ou de fontes públicas, respeitadas as bases legais dos artigos 7 e 11 da LGPD. Dados sensíveis observarão as hipóteses específicas do artigo 11, I, II e III.
2. Compartilhamento de dados
O compartilhamento com operadores e controladores independentes será restrito à operacionalização das atividades, incluindo instituições financeiras, empresas de auditoria e atuária, fornecedores de tecnologia e nuvem, órgãos reguladores e demais prestadores formalmente contratados.
Subcontratações exigem consentimento prévio e expresso do controlador. Terceiros devem cumprir a LGPD, manter confidencialidade, notificar incidentes imediatamente, não usar os dados para finalidades próprias e admitir auditorias pela Fundação.
3. Armazenamento e retenção
Os dados serão mantidos pelo período necessário às finalidades e conforme a Tabela de Temporalidade da Fundação REFER, considerando prazos prescricionais e obrigações legais. Encerrada a retenção, serão eliminados ou anonimizados de forma segura.
4. Transferência internacional de dados
Transferências internacionais, inclusive em serviços de nuvem ou suporte técnico, dependem de análise de risco e base legal conforme a Resolução CD/ANPD nº 19/2024. Serão realizadas para países com proteção adequada, mediante Cláusulas-Padrão Contratuais ou por outro mecanismo autorizado pela ANPD.
5. Segurança da informação e resposta a incidentes
A Fundação adota criptografia, controle de acesso, autenticação forte, backup e monitoramento contínuo. Em incidente que possa causar risco ou dano relevante, comunicará a ANPD e os titulares, registrará o incidente no ROPA, avaliará os impactos com o DPO, GERIC e GETIP e seguirá a Resolução CD/ANPD nº 15/2024 e o Plano de Gestão de Incidentes.
6. Direitos dos titulares
O titular pode solicitar confirmação, acesso, correção, anonimização, portabilidade, eliminação, revogação do consentimento, informação sobre compartilhamento, revisão de decisões automatizadas e oposição, quando aplicável.
Prazo orientativo: até 15 dias, prorrogável mediante justificativa fundamentada.
Dúvidas e reclamações: dpo@refer.com.br.
7. Cookies e tecnologias de monitoramento
O Portal utiliza cookies para aprimorar navegação e segurança. Cookies estritamente necessários apoiam autenticação e funcionamento do site. Mais informações constam na Política de Cookies publicada no Portal, em conformidade com o Guia de Cookies da ANPD de 2022.
VII. Responsabilidades
Encarregado de Dados (DPO)
- Atuar como canal com a ANPD e os titulares;
- Orientar colaboradores e fiscalizar a conformidade;
- Coordenar a resposta a incidentes de privacidade.
Gestores e colaboradores
- Cumprir esta Política no exercício de suas funções;
- Reportar imediatamente ao DPO ou à GETIP suspeitas de incidente ou uso inadequado;
- Manter o tratamento alinhado às finalidades autorizadas.
Gerência de Tecnologia da Informação e Projetos (GETIP)
- Implementar medidas técnicas de segurança;
- Apoiar o DPO na apuração de incidentes, causa raiz e ações corretivas;
- Garantir autenticação forte, criptografia, backup e monitoramento;
- Avaliar fornecedores de tecnologia sob a ótica da proteção de dados.
Gerência de Riscos e Compliance (GERIC)
- Incorporar riscos de privacidade à Matriz de Riscos Corporativos e monitorá-los;
- Verificar controles internos e reportar lacunas de conformidade;
- Alinhar proteção de dados ao Programa de Integridade e ao Código de Ética;
- Promover treinamentos e cultura de integridade;
- Investigar fraudes e incidentes em conjunto com DPO, GETIP e Comitê de Ética;
- Considerar maturidade de terceiros em segurança e privacidade nas contratações;
- Acompanhar recomendações do DPO, auditorias e PREVIC;
- Atualizar esta Política quando necessário.
Gerência Jurídica (GEJUR)
- Avaliar normativos, instrumentos e contratos sob a ótica jurídica;
- Assegurar cláusulas adequadas de proteção de dados nos contratos;
- Apoiar o DPO na análise jurídica de incidentes e medidas corretivas.
Comitê de Compliance e Riscos Corporativos (CRC)
- Assessorar a Alta Direção em compliance, riscos e LGPD;
- Monitorar a aderência a esta Política.
Comitê de Ética (COE)
- Apurar denúncias e suspeitas de descumprimento em coordenação com o DPO;
- Sugerir sanções disciplinares e encaminhar fatos envolvendo dirigentes ao Conselho Deliberativo, quando aplicável;
- Identificar padrões de falha na cultura de privacidade e propor ações educativas com a GERIC.
Diretoria Executiva (DIREX)
- Apreciar a Política e submetê-la ao Conselho Deliberativo;
- Nomear o encarregado pelo tratamento de dados pessoais;
- Garantir recursos tecnológicos, humanos e financeiros para a implementação.
Conselho Deliberativo (CODEL)
- Deliberar sobre diretrizes e normativos;
- Aprovar esta Política;
- Garantir recursos para sua implementação.
VIII. Considerações gerais
Esta Política abrange o Portal REFER, o Espaço do Participante, a central de relacionamentos, e-mails, contatos telefônicos, correspondências e novos canais digitais, aplicativos móveis e plataformas de atendimento remoto ou automatizado.
Sua manutenção integra a estratégia de adequação à LGPD e o conjunto de políticas, procedimentos, relatórios e controles internos de segurança da informação, conforme boas práticas da ANPD e exigências da PREVIC.
O fornecimento de dados representa ciência das práticas descritas, mas não constitui base legal autônoma. O tratamento fundamenta-se nas hipóteses dos artigos 7 e 11 da LGPD. A ausência de informações ou a recusa de consentimento, quando este for indispensável, poderá impedir o atendimento de determinados requerimentos ou serviços.
IX. Alterações no documento
Esta Política possui ciclo anual de revisão e também será atualizada diante de marcos relevantes:
- Alterações na legislação: novas normas, regulamentações ou orientações da ANPD e PREVIC.
- Mudanças nas operações: novos dados, finalidades, tecnologias, fluxos, sistemas ou integrações.
- Auditorias: recomendações de auditorias, avaliações de impacto, titulares ou fiscalizações.
- Incidentes de segurança: eventos que exijam revisão imediata de processos e controles.
- Melhores práticas de mercado: novos guias e padrões de segurança e privacidade.
- ONDE ESTAMOS
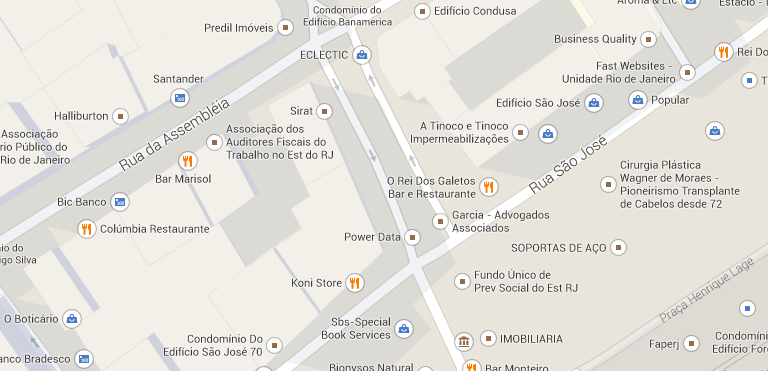
Fundação Rede Ferroviária de Seguridade Social - REFER
Rua da Quitanda, 173 - Centro - 20091-005 - Rio de Janeiro - RJ.
- SERVIÇOS ONLINE
- Fale Conosco
- Fale com DPO
- Espaço do Participante
- RESTRITO
- Webmail
- LINKS UTEIS
- Entidades de Classe
- Patrocinadoras
- Previdência
- Outros